
ยิ่งในยุคที่เทคโนโลยี AI เข้ามามีบทบาท อาชญากรไซเบอร์สามารถนำมาใช้ตั้งแต่การค้นหาช่องโหว่ เขียนข้อความหลอกลวง ไปจนถึงการสร้าง Deepfake ปลอมเสียงและใบหน้าของบุคคลสำคัญ ทำให้การโจมตีมีความรวดเร็วและแนบเนียนขึ้น ขณะที่องค์กรก็มีเวลาจำกัดมากขึ้นในการตรวจจับและรับมือ
การโจมตีในไทยสูงกว่าค่าเฉลี่ยโลก 164%
สำหรับประเทศไทย สถานการณ์ภัยไซเบอร์ถือเป็นหนึ่งในประเด็นที่น่าจับตามอง จากข้อมูลของ Check Point Software Technologies พบว่า ในช่วงครึ่งแรกของปี 2568 องค์กรไทยถูกโจมตีทางไซเบอร์เฉลี่ย 3,201 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยทั่วโลกประมาณ 164%
นอกจากนี้ รายงาน The State of Ransomware – Q1 2026 ของ Check Point Research ยังพบว่า ประเทศไทยติด 1 ใน 10 ประเทศที่มีเหยื่อ Ransomware ซึ่งถูกเปิดเผยบนเว็บไซต์ของกลุ่มแฮกเกอร์มากที่สุดในโลกเป็นครั้งแรกในไตรมาส 1 ปี 2569
ฐิติรัตน์ ศิริพัฒนาเลิศ หัวหน้าสายงานด้านความปลอดภัย ระบบข้อมูลสารสนเทศ บมจ. ทรู คอร์ปอเรชั่น อธิบายว่า ปัจจัยสำคัญที่ทำให้ภัยคุกคามรุนแรงและซับซ้อนขึ้นคือ การเข้ามาของ AI และทำให้รูปแบบการโจมตีทางไซเบอร์เปลี่ยนแปลงไปอย่างมีนัยสำคัญ โดยเฉพาะ ความเร็วและขนาดของการโจมตีเพิ่มขึ้น
เดิมทีการค้นหาช่องโหว่และทดสอบเจาะระบบต้องอาศัยผู้เชี่ยวชาญและใช้เวลา แต่ปัจจุบันอาชญากรสามารถนำ AI มาช่วยวิเคราะห์ข้อมูล สแกนหาช่องโหว่ และทำงานซ้ำ ๆ โดยอัตโนมัติ ทำให้สามารถดำเนินการกับหลายเป้าหมายได้พร้อมกันมากขึ้น
ข้อมูลจาก CrowdStrike Global Threat Report 2026 ระบุว่า ผู้โจมตีใช้เวลาเฉลี่ยเพียง 29 นาที ในการขยายการโจมตีจากระบบที่เจาะเข้าถึงได้แล้วไปยังระบบอื่นภายในองค์กร โดยในบางกรณีสามารถเริ่มขโมยข้อมูลได้ภายในเวลาเพียง 4 นาทีหลังจากเข้าถึงระบบครั้งแรก
อีกด้านที่น่ากังวลคือ AI ช่วยยกระดับคุณภาพของการหลอกลวงให้แนบเนียนขึ้นอย่างมาก โดยเฉพาะอีเมล Phishing ที่ในอดีตมักมีข้อผิดพลาดด้านภาษา แต่ปัจจุบัน AI สามารถเขียนข้อความภาษาไทยได้เป็นธรรมชาติ จนแม้แต่ผู้ใช้ที่มีประสบการณ์ก็อาจแยกแยะได้ยาก
ยิ่งไปกว่านั้น ยังมีการใช้ Deepfake ปลอมใบหน้าและเสียงของบุคคลสำคัญ เพื่อสร้างสถานการณ์หลอกลวงพนักงานภายในองค์กร เช่น การปลอมเป็นประธานเจ้าหน้าที่การเงิน (CFO) เข้าร่วมประชุมผ่านวิดีโอคอล ก่อนสั่งให้พนักงานฝ่ายบัญชีโอนเงินออกไป
ไม่ได้จบแค่แฮกข้อมูลหรือเงิน
สิ่งที่น่าจับตาคือ เป้าหมายของการโจมตีกำลังขยับจากการขโมยข้อมูลในระบบไอที ไปสู่ระบบที่กระทบการดำเนินธุรกิจโดยตรง โดยเฉพาะภาคการผลิตที่เชื่อมต่อระบบ IT และ OT เข้าด้วยกันมากขึ้น
กรณีที่เกิดขึ้นในยุโรป ซึ่งระบบควบคุมอุปกรณ์ทำความเย็นของซูเปอร์มาร์เก็ตถูกโจมตีจนสามารถเปลี่ยนแปลงการตั้งค่าอุณหภูมิจากระยะไกล ส่งผลให้ตู้แช่บางส่วนหยุดทำงานหรือเข้าสู่กระบวนการละลายน้ำแข็งจนสินค้าอาหารเสียหาย เป็นตัวอย่างที่สะท้อนให้เห็นว่า หากระบบควบคุมเครื่องจักรหรืออุปกรณ์ทางกายภาพถูกเจาะระบบ ผลกระทบอาจลุกลามไปไกลกว่าความเสียหายด้านข้อมูล
ที่ผ่านมา หลายองค์กรอาจให้ความสำคัญกับการรักษาความปลอดภัยของระบบ IT เซิร์ฟเวอร์ และฐานข้อมูลเป็นหลัก ขณะที่ระบบ Operational Technology (OT) หรือเทคโนโลยีที่ใช้ควบคุมเครื่องจักรและกระบวนการผลิต กลับถูกมองว่าปลอดภัยเพราะอยู่ภายในโรงงาน
แต่เมื่อระบบ IT, OT และ Cloud เชื่อมต่อถึงกันมากขึ้น ช่องโหว่ของระบบหนึ่งก็อาจกลายเป็นทางผ่านไปสู่อีกระบบหนึ่งได้ และหากผู้โจมตีสามารถเข้าถึงระบบควบคุมการผลิตหรือโครงสร้างพื้นฐานสำคัญ ความเสียหายก็อาจกระทบต่อประชาชนและเศรษฐกิจในวงกว้าง
อีกข้อจำกัดคือ เครื่องจักรบางรุ่นถูกใช้งานมานานหลายปี ไม่ได้รับการสนับสนุนจากผู้ผลิตแล้ว หรือไม่สามารถอัปเดตระบบได้ทันที เพราะอาจกระทบต่อการทำงานและต้องหยุดสายการผลิตชั่วคราว ความเสี่ยงจึงไม่ได้เกิดจากการละเลยเรื่องความปลอดภัยเพียงอย่างเดียว แต่ยังมาจากข้อจำกัดในการปรับปรุงระบบที่ต้องแลกกับต้นทุนและเวลาการผลิตด้วย
ความเสียหายจึงไม่ได้จบแค่ข้อมูลถูกขโมย แต่ลุกลามไปถึงสายการผลิตที่หยุดชะงัก ซึ่งหมายถึงรายได้ที่หายไป ต้นทุนการฟื้นฟูระบบ และความเสียหายที่อาจส่งต่อไปยังคู่ค้า
3 กลุ่มเป้าหมายที่ต้องจับตา
สำหรับประเทศไทย มี 3 กลุ่มธุรกิจที่ถูกมองว่าเป็นเป้าหมายสำคัญของการโจมตีทางไซเบอร์
- ภาคการผลิต (Manufacturing) ซึ่งคิดเป็นสัดส่วนประมาณ 37% ของเป้าหมายการโจมตีด้วย Ransomware ตามข้อมูลที่ True Digital Cybersecurity นำเสนอ เนื่องจากเป็นธุรกิจที่ต้องพึ่งพาความต่อเนื่องของสายการผลิต หากระบบถูกโจมตีจนข้อมูลสำคัญถูกเข้ารหัส หรือเครื่องจักรไม่สามารถทำงานได้ ธุรกิจก็อาจหยุดชะงักและสูญเสียรายได้ทันที ความเสียหายจากการหยุดผลิตยังสร้างแรงกดดันให้องค์กรมีแนวโน้มยอมจ่ายค่าไถ่เพื่อให้สามารถกลับมาดำเนินธุรกิจได้เร็วที่สุด จึงกลายเป็นหนึ่งในเหตุผลที่ทำให้ภาคการผลิตเป็นเป้าหมายที่อาชญากรไซเบอร์ให้ความสนใจ
- โครงสร้างพื้นฐานสำคัญ (Critical Infrastructure) โดยเฉพาะธุรกิจพลังงาน สาธารณสุข และการเงิน ซึ่งหากระบบหยุดชะงักจะไม่ได้กระทบเพียงบริษัทใดบริษัทหนึ่ง แต่ยังส่งผลต่อการให้บริการประชาชนและเศรษฐกิจโดยรวม
- SME ซึ่งอาจเป็นกลุ่มที่ประเมินความเสี่ยงของตัวเองต่ำเกินไป เพราะมองว่าเป็นองค์กรขนาดเล็ก ไม่ใช่เป้าหมายหลักของแฮกเกอร์
อย่างไรก็ตาม องค์กรขนาดเล็กอาจไม่ได้เป็นเพียงเป้าหมายสุดท้ายของการโจมตี แต่ยังกลายเป็นช่องทางให้แฮกเกอร์เข้าถึงองค์กรขนาดใหญ่ที่เป็นคู่ค้าหรือผู้ใช้บริการได้ด้วย ผ่านรูปแบบ Supply Chain Attack หรือการโจมตีผ่านห่วงโซ่อุปทาน
เนื่องจากองค์กรขนาดเล็กและใหญ่มีการเชื่อมต่อระบบเข้าด้วยกัน เช่น การแลกเปลี่ยนข้อมูล การจัดการคำสั่งซื้อ หรือการเปิดให้คู่ค้าเข้าถึงระบบบางส่วนเพื่ออำนวยความสะดวกในการดำเนินธุรกิจ หากคู่ค้ารายใดมีช่องโหว่ ผู้โจมตีก็อาจใช้เป็นจุดเริ่มต้นในการขยายการโจมตีไปยังองค์กรอื่นได้
ปัญหาของ SME คือข้อจำกัดทั้งด้านงบประมาณและบุคลากร บางแห่งไม่มีระบบ Endpoint Protection ไม่มีการสำรองข้อมูล หรือไม่มีผู้เชี่ยวชาญคอยเฝ้าระวังตลอด 24 ชั่วโมง เมื่อถูก Ransomware โจมตีและถูกเรียกค่าไถ่ จึงอาจไม่มีทั้งเงินทุนและข้อมูลสำรองมากพอที่จะพาธุรกิจกลับมาเดินหน้าต่อได้
4 จุดเสี่ยงที่องค์กรไทยต้องตรวจสอบ ก่อนกลายเป็นเหยื่อรายต่อไป
เมื่อรูปแบบการโจมตีเปลี่ยนไป องค์กรจึงจำเป็นต้องกลับมาทบทวนระบบรักษาความปลอดภัย โดยเฉพาะ 4 จุดเสี่ยงที่ควรตรวจสอบเป็นลำดับแรก
- ระบบยืนยันตัวตนและบัญชีผู้ดูแลระบบ เพราะบัญชีที่มีสิทธิ์สูงสามารถเข้าถึงข้อมูลและระบบสำคัญขององค์กรได้ หากถูกยึดครองก็เปรียบเสมือนผู้โจมตีได้กุญแจเข้าสู่ระบบภายใน องค์กรจึงควรตรวจสอบบัญชีที่มีสิทธิ์สูง รวมถึงการใช้รหัสผ่านซ้ำและการกำหนดสิทธิ์ที่มากเกินความจำเป็น
- ระบบที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต ไม่ว่าจะเป็นเว็บไซต์ แอปพลิเคชัน เซิร์ฟเวอร์ หรือ API ที่เชื่อมต่อกับลูกค้าและผู้ให้บริการภายนอก องค์กรควรตรวจสอบว่าระบบใดจำเป็นต้องเปิดใช้งานจริง และปิดการเข้าถึงส่วนที่ไม่จำเป็น
- ระบบชำระเงินและระบบหลักของธุรกิจ ควรแยกเครือข่ายออกจากระบบที่เชื่อมต่ออินเทอร์เน็ต เพื่อป้องกันไม่ให้ผู้โจมตีที่เจาะเข้ามาได้จากช่องทางหนึ่ง สามารถแพร่กระจายไปยังระบบสำคัญได้
- ระบบ OT และผู้ให้บริการภายนอก ทั้งเครื่องจักรในสายการผลิต ระบบควบคุมไฟฟ้า อุปกรณ์ในโรงพยาบาล รวมถึงระบบของ Vendor ที่เชื่อมต่อกับองค์กร ซึ่งต้องได้รับการดูแลด้านความปลอดภัยเช่นเดียวกับระบบ IT
นอกจากนี้ ยังมีช่องโหว่พื้นฐานที่องค์กรจำนวนไม่น้อยจัดการได้ไม่ดีพอ ทั้งการใช้รหัสผ่านที่ไม่ปลอดภัย การไม่อัปเดตระบบเพื่อปิดช่องโหว่ และการขาดมาตรการแบ่งแยกเครือข่าย ซึ่งเป็นจุดที่ผู้โจมตีมักใช้เป็นทางเข้าก่อนเสมอ
ไม่ใช่แค่ป้องกัน แต่ต้องตรวจจับและกู้คืนให้ทัน
สิ่งที่องค์กรต้องเปลี่ยนจากแนวคิดเดิมคือ การรักษาความปลอดภัยทางไซเบอร์ไม่สามารถพึ่งพาการป้องกันเพียงอย่างเดียวได้อีกต่อไป เพราะแม้จะมีมาตรการป้องกันหลายชั้น แต่ก็ไม่มีหลักประกันว่าจะสามารถปิดกั้นเทคนิคการโจมตีรูปแบบใหม่ได้ทั้งหมด
แนวทางสำคัญจึงต้องครอบคลุมตั้งแต่การป้องกัน การตรวจจับ การตอบสนอง ไปจนถึงการกู้คืนระบบ โดยมี 4 เรื่องที่องค์กรควรเร่งดำเนินการ
1. ปกป้องบัญชีผู้ใช้และจำกัดสิทธิ์การเข้าถึง ด้วยการใช้ Multi-Factor Authentication (MFA) หรือการยืนยันตัวตนหลายชั้น รวมถึงจำกัดสิทธิ์ผู้ดูแลระบบตามความจำเป็น เพื่อลดโอกาสที่บัญชีใดบัญชีหนึ่งจะกลายเป็นช่องทางเข้าถึงระบบทั้งหมด
2. เฝ้าระวังระบบตลอด 24 ชั่วโมง ครอบคลุมทั้ง IT, OT และ Cloud เพราะการโจมตีไม่ได้เกิดขึ้นเฉพาะในเวลาทำการ โดยเฉพาะเมื่อผู้โจมตีใช้เวลาเฉลี่ยเพียง 29 นาทีในการขยายการโจมตีภายในเครือข่าย องค์กรจึงต้องมีความสามารถในการตรวจจับและตอบสนองต่อเหตุผิดปกติอย่างรวดเร็ว
3. สำรองข้อมูลแยกเครือข่ายและทดสอบการกู้คืนจริง การมีระบบ Backup ไม่ได้หมายความว่าจะสามารถกู้คืนธุรกิจได้เสมอไป เพราะหากข้อมูลสำรองอยู่ในเครือข่ายเดียวกับระบบหลัก ก็อาจถูก Ransomware เข้ารหัสไปพร้อมกันได้ นอกจากนี้ยังต้องทดสอบว่าข้อมูลสำรองมีความครบถ้วนเพียงพอที่จะนำระบบกลับมาใช้งานจริง
4. ซักซ้อมแผนรับมือเหตุการณ์ร่วมกับผู้บริหาร เพราะเมื่อเกิดเหตุขึ้นจริง ทุกฝ่ายต้องรู้ว่าต้องทำอะไร ใครเป็นผู้ตัดสินใจ สามารถตัดระบบที่ถูกโจมตีออกจากเครือข่ายได้หรือไม่ และจะทำอย่างไรเพื่อให้ธุรกิจกลับมาให้บริการได้เร็วที่สุด
อีกโจทย์คือการตรวจจับให้ทันก่อนที่การโจมตีจะขยายวงกว้าง เพราะแฮกเกอร์ไม่ได้เริ่มด้วยการขโมยข้อมูลหรือทำให้ระบบล่มทันที แต่มักทิ้งร่องรอยไว้ก่อน เช่น การสแกนหาช่องโหว่ การพยายามเข้าระบบด้วยรหัสผ่านที่ถูกขโมย หรือการเชื่อมต่อจาก IP Address ที่มีพฤติกรรมผิดปกติ
แนวคิดนี้เชื่อมโยงกับ Cyber Resilience หรือความสามารถขององค์กรในการรับมือและฟื้นตัวจากภัยไซเบอร์ ซึ่งไม่ได้หมายถึงการป้องกันไม่ให้ถูกโจมตีเท่านั้น แต่ต้องเตรียมพร้อมสำหรับสถานการณ์ที่ระบบรักษาความปลอดภัยไม่สามารถป้องกันการโจมตีได้สำเร็จด้วย
ปรับรูปแบบการเป็น Subscription เร่งรุก SME
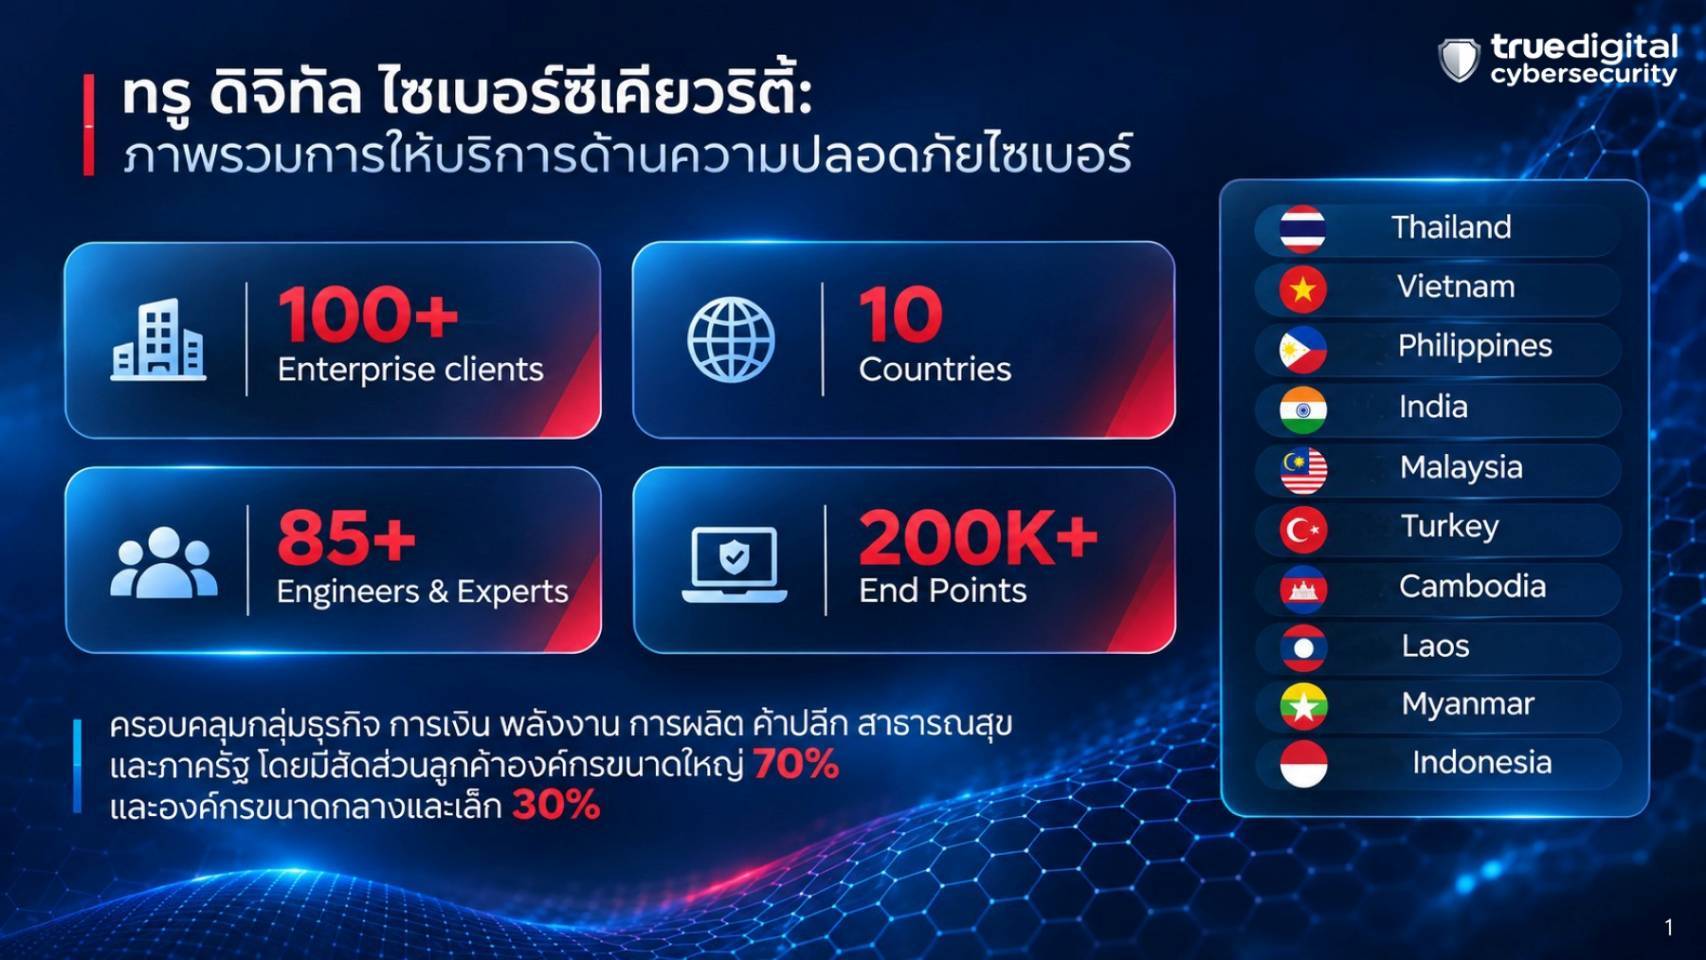
ท่ามกลางภัยคุกคามที่พัฒนาเร็วขึ้น ผู้ให้บริการด้านไซเบอร์เองก็ต้องปรับตัวเช่นกัน โดย True Digital Cybersecurity มองว่าการใช้ AI เข้ามาช่วยเฝ้าระวังและตรวจจับภัยคุกคามเป็นหนึ่งในเครื่องมือสำคัญในการรับมือกับการโจมตีที่มีปริมาณและความซับซ้อนสูงขึ้น
ตัวเลขจาก True Digital Cybersecurity สะท้อนความเข้มข้นของสถานการณ์ได้ชัด โดยจำนวนเหตุการณ์ภัยคุกคามที่ตรวจพบในช่วงหนึ่งเดือนที่ผ่านมาเพิ่มขึ้นประมาณ 2 เท่า เมื่อเทียบกับช่วงเดียวกันของปีก่อน ทำให้การเฝ้าระวังแบบเดิมที่ต้องอาศัยคนตรวจสอบทุกเหตุการณ์เริ่มไม่เพียงพออีกต่อไป
จุดที่น่าสนใจคือการนำ Agentic AI เข้ามาทำงานร่วมกับผู้เชี่ยวชาญด้านไซเบอร์ ผ่านระบบ Security Operations Center (SOC) ซึ่งทำหน้าที่เฝ้าระวัง วิเคราะห์ และตอบสนองต่อเหตุการณ์ผิดปกติตลอด 24 ชั่วโมง
แทนที่จะให้บุคลากรต้องตรวจสอบการแจ้งเตือนทุกเหตุการณ์ด้วยตัวเอง AI จะเข้ามาช่วยคัดกรองเหตุการณ์ที่มีปริมาณมหาศาล จัดลำดับความสำคัญ เชื่อมโยงเหตุการณ์ที่เกี่ยวข้อง และช่วยตอบสนองเบื้องต้นโดยอัตโนมัติ เช่น การบล็อกการเชื่อมต่อไปยัง IP ที่เป็นอันตราย
ขณะที่ผู้เชี่ยวชาญยังคงมีบทบาทสำคัญในการวิเคราะห์การโจมตีที่ซับซ้อนและตัดสินใจในประเด็นที่ต้องใช้วิจารณญาณ โดยแนวคิดสำคัญคือ AI ช่วยเรื่องความเร็ว ส่วนมนุษย์ช่วยเรื่องการตัดสินใจ
จากแนวทางดังกล่าว True Digital Cybersecurity ระบุว่า ปัจจุบันสามารถตรวจจับและรับมือกับภัยคุกคามทางไซเบอร์ได้โดยเฉลี่ยประมาณ 15 นาที ซึ่งเป็นระยะเวลาที่ต้องแข่งขันกับความเร็วในการโจมตีของอาชญากรไซเบอร์
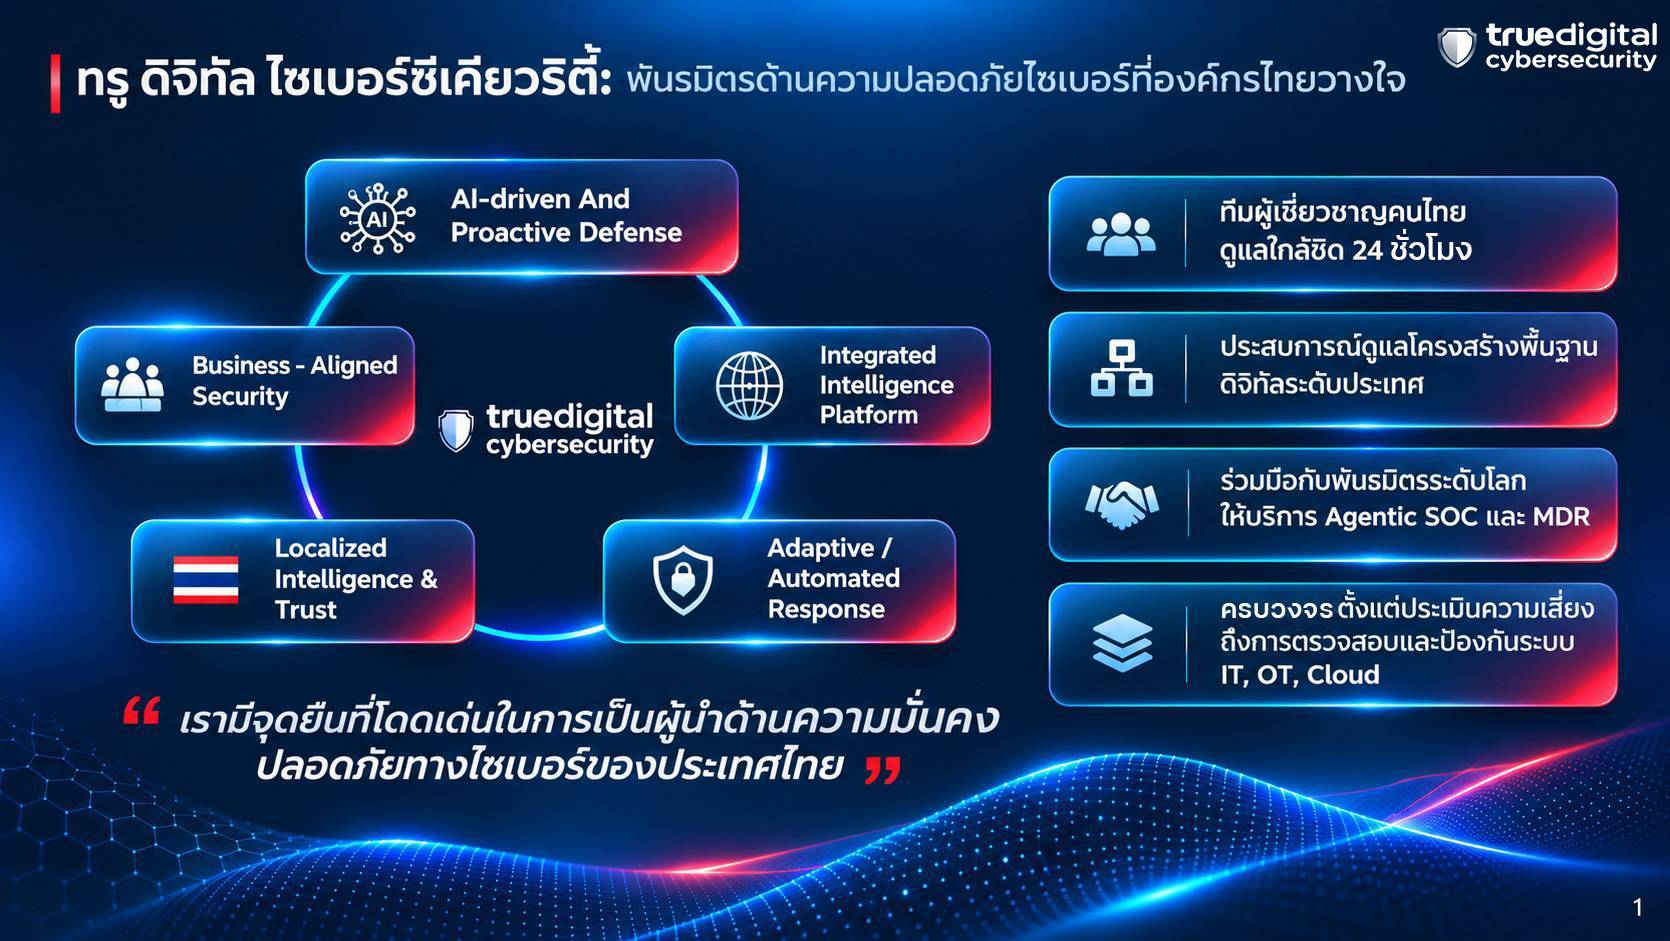
นอกจากการยกระดับระบบ SOC แล้ว บริษัทยังมองเห็นโอกาสในการขยายบริการ Managed Detection and Response (MDR) และ Agentic SOC ไปยังกลุ่ม SME เพื่อให้องค์กรขนาดเล็กสามารถเข้าถึงบริการเฝ้าระวังและรับมือภัยคุกคามได้มากขึ้น โดยไม่จำเป็นต้องลงทุนสร้างทีมรักษาความปลอดภัยทางไซเบอร์ขนาดใหญ่ด้วยตัวเอง
โดยปรับรูปแบบการให้บริการเป็น Subscription รายเดือน แทนที่ลูกค้าจะต้องลงทุนซื้อซอฟต์แวร์และตั้งทีมผู้เชี่ยวชาญขึ้นมาดูแลเอง สิ่งที่ลูกค้าได้รับจึงไม่ใช่แค่เครื่องมือรักษาความปลอดภัย แต่รวมถึงการตั้งค่าระบบ การเฝ้าระวังตลอด 24 ชั่วโมง การวิเคราะห์เหตุการณ์ และการแจ้งเตือนเมื่อพบความผิดปกติ
สำหรับปี 2570 บริษัทตั้งเป้าการเติบโตไว้ประมาณ 25% พร้อมขยายบริการไปสู่ 4 ด้านหลัก ได้แก่ Managed Security Services และ MDR, Agentic SOC ที่พัฒนาร่วมกับพันธมิตรระดับโลก, ความปลอดภัยของระบบ OT สำหรับภาคอุตสาหกรรมและพลังงาน รวมถึงการรักษาความปลอดภัยบน Cloud Infrastructure
อีกประเด็นที่บริษัทให้ความสำคัญคือการขยายขอบเขตการดูแลจากระบบ IT ไปสู่ OT และ Cloud Infrastructure รวมถึงการกำกับดูแลการใช้ AI ภายในองค์กร เพื่อป้องกันไม่ให้พนักงานนำข้อมูลสำคัญหรือข้อมูลลูกค้าไปใช้งานกับ AI จนเกิดความเสี่ยงด้านข้อมูลรั่วไหล