
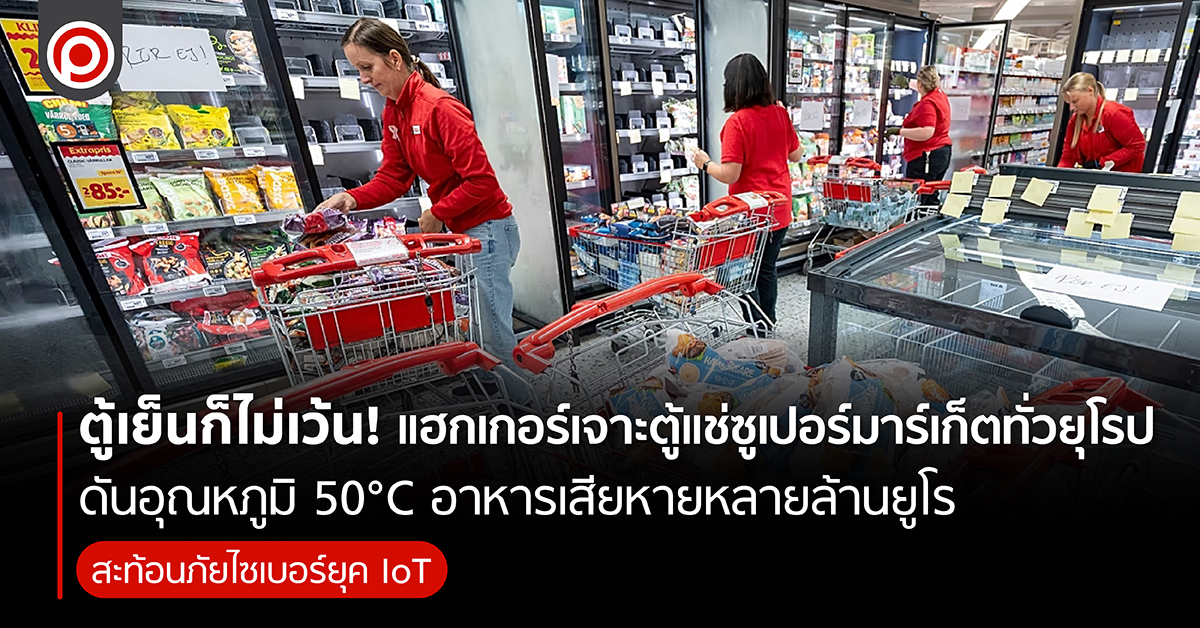
จากฝรั่งเศสสู่หลายประเทศยุโรป แฮกเกอร์เปลี่ยนตู้แช่ให้กลายเป็นเตาอบ
จุดเริ่มต้นของเหตุการณ์เกิดขึ้นในฝรั่งเศส เมื่อคืนวันที่ 11-12 ตุลาคม 2026 แฮกเกอร์เจาะระบบควบคุมอุปกรณ์ทำความเย็นของซูเปอร์มาร์เก็ตหลายร้อยแห่ง ก่อนเข้าไปเปลี่ยนการตั้งค่าอุณหภูมิและสั่งให้ระบบเข้าสู่โหมดละลายน้ำแข็ง (Defrost) ทำให้ตู้แช่บางแห่งมีอุณหภูมิสูงถึง 50 องศาเซลเซียส
รายงานจาก OCCRP ระบุว่า กลุ่ม Mousquetaires ซึ่งเป็นเครือธุรกิจค้าปลีกของฝรั่งเศส พบว่า ร้านค้าในเครือประมาณ 300 แห่งได้รับผลกระทบ ความเสียหายมีตั้งแต่ระบบทำความเย็นทำงานผิดปกติไปจนถึงระบบไม่สามารถใช้งานได้ และสร้างความเสียหายทางการเงินรวมหลายล้านยูโร ซีอีโอของ Intermarché ซึ่งอยู่ในเครือนี้ ยังให้สัมภาษณ์กับ BFM TV ว่า ความเสียหายทั่วประเทศอาจสูงถึงหลายสิบล้านยูโรภายในวันเดียว
ขณะที่เครือข่าย Coopérative U ระบุว่า มีร้านค้าประมาณ 80 แห่งจากเกือบ 2,000 แห่งถูกโจมตี แต่ในหลายสาขาพนักงานสามารถเข้าแทรกแซงได้ทัน ทำให้ไม่เกิดความเสียหายต่อระบบควบคุมอุณหภูมิทั้งหมด อย่างไรก็ตาม ร้านที่ได้รับผลกระทบต้องนำสินค้าอาหารบางส่วนออกจากจำหน่ายเพื่อความปลอดภัย
นอกจากนี้ ยังมีรายงานว่าร้านค้าบางแห่งเกิดเพลิงไหม้ ซึ่งเป็นหนึ่งในประเด็นที่เจ้าหน้าที่สอบสวนของฝรั่งเศสกำลังตรวจสอบ
สิ่งที่ทำให้เหตุการณ์นี้น่ากังวลยิ่งขึ้น คือการโจมตีไม่ได้จบลงแค่ในฝรั่งเศส โดยเมื่อวันที่ 2 พฤศจิกายน 2026 สำนักข่าว Reuters รายงานว่า ซูเปอร์มาร์เก็ตในเบลเยียม ลักเซมเบิร์ก สวีเดน และไอร์แลนด์ เผชิญเหตุการณ์ระบบทำความเย็นถูกแทรกแซง ขณะที่รายงานจาก Euronews ระบุว่า ยังพบเหตุการณ์ในเอสโตเนีย เนเธอร์แลนด์ ฟินแลนด์ อิตาลี และโปรตุเกส รวมเป็นอย่างน้อย 9 ประเทศในยุโรปภายในวันที่ 2 พฤศจิกายน ก่อนที่รายงานของ Euronews ในวันถัดมาจะระบุว่าตัวเลขเพิ่มเป็นอย่างน้อย 11 ประเทศ
ธุรกิจค้าปลีกที่ได้รับผลกระทบมีตั้งแต่ Ahold Delhaize, Carrefour, Colruyt, ICA, Coop และ Musgrave ไปจนถึง IKEA ซึ่งมีรายงานว่าสาขาในเมืองมงส์ ประเทศเบลเยียม ได้รับผลกระทบเช่นกัน
ตัวอย่างความเสียหายที่เกิดขึ้น ได้แก่
- สวีเดน: ร้าน ICA บางแห่งพบว่าตู้แช่แข็งมีอุณหภูมิสูงถึง 50 องศาเซลเซียส ขณะที่ Coop ระบุกับ Reuters ว่ามีร้านได้รับผลกระทบ 7 แห่งจากราว 800 แห่ง
- เบลเยียม: Carrefour ได้รับผลกระทบ 15 สาขาจากทั้งหมดกว่า 700 สาขา ส่วน Colruyt ระบุว่ามีร้าน Spar ที่ได้รับผลกระทบ 5 แห่ง
- ไอร์แลนด์: Musgrave ผู้จัดจำหน่ายสินค้าและเจ้าของเครือ SuperValu พบระบบทำความเย็นมีปัญหาใน 13 สาขา ทำให้ต้องนำสินค้าแช่เย็นและแช่แข็งออกจากจำหน่ายเพื่อความปลอดภัย
- เบลเยียม: Luc De Laet เจ้าของธุรกิจร้านขายเนื้อ De Laet & Van Haver ประเมินว่าการโจมตีทำให้เนื้อมูลค่าประมาณ 15,000 ยูโรเสียหาย หลังตู้แช่ถูกปรับอุณหภูมิสูงถึง 18 องศาเซลเซียส
สถานการณ์ดังกล่าวทำให้อัยการสหพันธ์เบลเยียมเปิดการสอบสวน ขณะที่ Christophe Hansen กรรมาธิการด้านเกษตรของสหภาพยุโรป ระบุว่าเหตุการณ์นี้เป็นความพยายามโดยเจตนาที่จะสร้างความปั่นป่วนต่อห่วงโซ่อุปทานอาหารและบั่นทอนความเชื่อมั่นของผู้บริโภค อย่างไรก็ตาม Dan Cimpean ผู้อำนวยการหน่วยงานความมั่นคงไซเบอร์แห่งชาติของโรมาเนีย มองว่าการโจมตีดูค่อนข้างเป็นฝีมือสมัครเล่น
ตู้แช่ถูกแฮกได้อย่างไร? เมื่อระบบควบคุมความเย็นเชื่อมต่ออินเทอร์เน็ต
คำถามสำคัญคือ แฮกเกอร์สามารถเข้าควบคุมตู้แช่ในซูเปอร์มาร์เก็ตได้อย่างไร ทั้งที่อุปกรณ์เหล่านี้ไม่ได้ถูกออกแบบมาเพื่อทำหน้าที่เป็นคอมพิวเตอร์หรือระบบไอทีโดยตรง
คำตอบอยู่ที่เทคโนโลยีที่เรียกว่า Internet of Things (IoT) ซึ่งทำให้อุปกรณ์ต่าง ๆ สามารถเชื่อมต่ออินเทอร์เน็ตและรับส่งข้อมูลได้
ปัจจุบัน ระบบทำความเย็นเชิงพาณิชย์ไม่ได้ทำหน้าที่เพียงรักษาอุณหภูมิอีกต่อไป แต่ยังมีระบบควบคุมที่ช่วยให้ผู้ประกอบการตรวจสอบอุณหภูมิจากระยะไกล ตั้งค่าการทำงาน รับการแจ้งเตือนเมื่อเกิดความผิดปกติ และบริหารจัดการการใช้พลังงานได้โดยไม่จำเป็นต้องส่งพนักงานไปตรวจสอบทุกสาขาด้วยตัวเอง
อย่างไรก็ตาม เมื่อระบบเหล่านี้เชื่อมต่อกับเครือข่ายอินเทอร์เน็ต ก็เปิดโอกาสให้ผู้ไม่หวังดีพยายามเข้าถึงระบบจากภายนอกได้เช่นกัน โดยเฉพาะอุปกรณ์ที่ยังใช้ซอฟต์แวร์เก่า ไม่ได้รับการอัปเดต หรือมีระบบยืนยันตัวตนที่ไม่รัดกุม
เคน มุนโร จากบริษัทความปลอดภัยไซเบอร์ Pen Test Partners ให้ความเห็นกับ Reuters ว่า นี่คือเรื่องของ "สุขอนามัยไซเบอร์พื้นฐาน" เพราะช่องโหว่ที่รู้กันมานานทำให้ผู้โจมตีแทบเดินเข้าประตูที่เปิดค้างไว้ได้เลย
รายงานของ OCCRP ระบุว่า การโจมตีในฝรั่งเศสเกี่ยวข้องกับอุปกรณ์ควบคุมระบบทำความเย็นของ Danfoss บริษัทเทคโนโลยีจากเดนมาร์ก ซึ่งผลิตระบบควบคุมอุณหภูมิสำหรับธุรกิจเชิงพาณิชย์
ก่อนหน้านี้ บริษัท Claroty ซึ่งทำธุรกิจด้านความปลอดภัยไซเบอร์ เคยเผยแพร่ผลการวิจัยเกี่ยวกับช่องโหว่ในระบบควบคุมของ Danfoss โดยนักวิจัยสาธิตให้เห็นว่า ผู้โจมตีสามารถใช้ช่องโหว่ด้านการยืนยันตัวตนและ Command Injection เพื่อเข้าควบคุมแพลตฟอร์ม AK-SM 800A ได้
แม้ Danfoss จะออกอัปเดตเฟิร์มแวร์เพื่อแก้ไขช่องโหว่ดังกล่าวตั้งแต่เดือนสิงหาคม 2025 แต่การตรวจสอบของ Claroty ยังพบอุปกรณ์ควบคุม Danfoss จำนวน 2,765 เครื่องที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ตสาธารณะ
อย่างไรก็ตาม ทางการยังไม่ยืนยันว่าการโจมตีครั้งนี้ใช้ช่องโหว่ดังกล่าว โดย Danfoss ระบุว่า ร้านค้าในฝรั่งเศสที่ได้รับผลกระทบใช้เฟิร์มแวร์รุ่นเก่า ขณะที่ Reuters ตรวจพบอินเทอร์เฟซของ Danfoss ที่เปิดสู่อินเทอร์เน็ตอย่างน้อย 4,500 จุด
ที่สำคัญ ปัญหาไม่ได้จำกัดอยู่แค่ผู้ผลิตรายเดียว เพราะหน่วยงาน CERT-FR ของฝรั่งเศสยังพบการถูกเจาะระบบในอุปกรณ์ควบคุมของ Danfoss รวมถึงระบบตรวจสอบของ Copeland และ Dixell ด้วย ส่วน Coopérative U ซึ่งมีร้านถูกโจมตี ระบุว่าไม่ได้เป็นลูกค้าของ Danfoss
นี่จึงเป็นตัวอย่างของความเสี่ยงที่เกิดจากการนำอุปกรณ์อุตสาหกรรมมาเชื่อมต่อกับอินเทอร์เน็ต โดยที่มาตรการรักษาความปลอดภัยอาจไม่ได้รับการพัฒนาให้ทันกับความสามารถในการเชื่อมต่อที่เพิ่มขึ้น
ไม่ใช่แค่ตู้แช่ แต่คือช่องโหว่ของระบบธุรกิจที่เชื่อมต่ออินเทอร์เน็ต
สิ่งที่น่ากังวลจากเหตุการณ์ครั้งนี้ไม่ใช่เพียงมูลค่าความเสียหายของอาหารที่ต้องถูกทิ้ง แต่คือการแสดงให้เห็นว่าอุปกรณ์ที่ดูเหมือนไม่มีความสำคัญในเชิงดิจิทัล สามารถกลายเป็นช่องทางโจมตีธุรกิจได้
เพราะในซูเปอร์มาร์เก็ตขนาดใหญ่ ระบบทำความเย็นเป็นส่วนหนึ่งของโครงสร้างพื้นฐานที่ต้องทำงานตลอดเวลา หากระบบดังกล่าวหยุดทำงานหรือถูกควบคุมโดยบุคคลภายนอก ผลกระทบจะไม่ได้จำกัดอยู่แค่เครื่องแช่แข็งหนึ่งเครื่อง แต่สามารถลามไปยังสินค้าอาหารจำนวนมาก รวมถึงการดำเนินงานของร้านค้า
Tom Hegel นักวิจัยจาก SentinelOne บริษัทด้านความปลอดภัยไซเบอร์ ให้ความเห็นกับ Reuters ว่า ธุรกิจค้าปลีกเป็นเป้าหมายที่เข้าถึงได้ง่าย เพราะเครือข่ายร้านค้าปลีกมีอุปกรณ์จำนวนมากที่เชื่อมต่อกัน ตั้งแต่ระบบควบคุมความเย็น ระบบบริหารจัดการอาคาร ระบบควบคุมการเข้าออก ไปจนถึงเครื่องบันทึกการขายสินค้า (POS)
นอกจากนี้ การโจมตีระบบควบคุมจากระยะไกลยังทำให้การติดตามตัวผู้กระทำผิดเป็นเรื่องยาก เนื่องจากผู้โจมตีที่เข้าถึงแผงควบคุมซึ่งเปิดให้ใช้งานผ่านอินเทอร์เน็ต อาจทิ้งร่องรอยไว้เพียงเล็กน้อย
รายงานของ Euronews ยังระบุว่า มีการค้นพบระบบควบคุมอุปกรณ์ทำความเย็นเกือบ 13,000 ระบบที่สามารถเข้าถึงได้จากอินเทอร์เน็ตใน 99 ประเทศทั่วโลก สะท้อนว่าความเสี่ยงนี้ไม่ได้จำกัดอยู่แค่ซูเปอร์มาร์เก็ตในยุโรปเท่านั้น แต่ยังอาจครอบคลุมถึงธุรกิจอื่น ๆ ที่ต้องพึ่งพาระบบทำความเย็น เช่น โรงพยาบาลและฟาร์ม
ใครอยู่เบื้องหลังยังไม่พบคำตอบ แต่ความเสียหายอาจมากกว่าเรื่องเงิน
จนถึงขณะนี้ยังไม่มีแฮกเกอร์หรือกลุ่มอาชญากรรมไซเบอร์รายใดออกมาแสดงความรับผิดชอบต่อเหตุการณ์ดังกล่าว และเจ้าหน้าที่ยังไม่สามารถยืนยันได้ว่าการโจมตีในฝรั่งเศสกับเหตุการณ์ที่เกิดขึ้นในประเทศอื่น ๆ เป็นฝีมือของกลุ่มเดียวกันหรือไม่
อย่างไรก็ตาม นักวิเคราะห์ด้านความปลอดภัยไซเบอร์มองว่า การโจมตีที่ไม่ได้มีการเรียกค่าไถ่หรือเรียกร้องผลประโยชน์ทางการเงินอย่างชัดเจน อาจมีแรงจูงใจที่แตกต่างจากอาชญากรรมไซเบอร์ทั่วไป เช่น การก่อกวน การสร้างความปั่นป่วนทางเศรษฐกิจ หรือเป้าหมายทางการเมือง
Tom Hegel ให้ความเห็นว่า การโจมตีลักษณะนี้อาจเกี่ยวข้องกับการก่อวินาศกรรม (Sabotage) มากกว่าการโจมตีเพื่อเรียกค่าไถ่ แต่ยังไม่มีหลักฐานเพียงพอที่จะระบุแรงจูงใจหรือผู้ที่อยู่เบื้องหลังได้
ขณะที่ Reuters รายงานว่า เหตุการณ์ดังกล่าวทำให้หลายฝ่ายกังวลถึงภัยคุกคามแบบผสมผสาน (Hybrid Threats) ซึ่งอาจใช้การโจมตีทางไซเบอร์เป็นเครื่องมือสร้างความเสียหายต่อโครงสร้างพื้นฐานและความเชื่อมั่นทางเศรษฐกิจ โดยยังไม่มีหลักฐานยืนยันว่ารัฐบาลหรือประเทศใดอยู่เบื้องหลัง
อีกประเด็นที่ถูกตั้งคำถามคือบทบาทของ AI ในการโจมตีทางไซเบอร์ แม้เจ้าหน้าที่บางส่วนจะเตือนว่า AI อาจช่วยให้ผู้โจมตีค้นหาและใช้ประโยชน์จากช่องโหว่ได้รวดเร็วขึ้น แต่ยังไม่มีหลักฐานว่าเหตุการณ์แฮกตู้แช่ในยุโรปครั้งนี้ใช้ AI เป็นเครื่องมือในการโจมตี โดยช่องโหว่ที่ถูกใช้เป็นปัญหาด้านความปลอดภัยที่มีการค้นพบและแจ้งเตือนมาก่อนแล้ว
เมื่อทุกอย่างเชื่อมต่ออินเทอร์เน็ต ความปลอดภัยต้องมาก่อนความสะดวก
เหตุการณ์ที่เกิดขึ้นกำลังทำให้ธุรกิจต้องกลับมาทบทวนแนวทางการรักษาความปลอดภัยของอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ต โดยเฉพาะระบบ Operational Technology (OT) ซึ่งหมายถึงเทคโนโลยีที่ใช้ควบคุมและตรวจสอบการทำงานของอุปกรณ์หรือกระบวนการทางกายภาพ เช่น ระบบทำความเย็น เครื่องจักรในโรงงาน และระบบบริหารจัดการอาคาร
ที่ผ่านมา ธุรกิจจำนวนมากให้ความสำคัญกับการป้องกันระบบไอทีที่จัดเก็บข้อมูลลูกค้า ระบบชำระเงิน หรือฐานข้อมูลขององค์กร แต่กรณีนี้แสดงให้เห็นว่า การป้องกันเฉพาะคอมพิวเตอร์และเซิร์ฟเวอร์อาจไม่เพียงพออีกต่อไป เพราะอุปกรณ์ที่ควบคุมการทำงานทางกายภาพก็สามารถเป็นช่องทางสร้างความเสียหายได้เช่นกัน
แล้วเครื่องใช้ไฟฟ้าอัจฉริยะในบ้านเราล่ะ เสี่ยงแค่ไหน BBC รายงานว่า ยังไม่มีหลักฐานว่าเครื่องใช้ในบ้านถูกโจมตีในเหตุการณ์ครั้งนี้ และ มุนโร ก็ให้ความเห็นกับ CNN ว่าผู้บริโภคไม่ต้องกังวลมากนัก แต่ช่องโหว่ในอุปกรณ์อัจฉริยะไม่ใช่เรื่องใหม่ เมื่อปี 2015 นักวิจัยเคยสาธิตว่าช่องโหว่ในตู้เย็นอัจฉริยะของ Samsung เปิดทางให้ดักข้อมูลอินเทอร์เน็ตที่ผ่านตัวเครื่องได้ เคียรัน มาร์ติน อดีตหัวหน้าศูนย์ความมั่นคงปลอดภัยทางไซเบอร์แห่งชาติของอังกฤษ (NCSC) ชี้ว่าผู้ผลิตต้องทำมากกว่านี้เพื่อให้อุปกรณ์ที่เชื่อมต่อออนไลน์ปลอดภัยขึ้น
มุนโรยังยกตัวอย่างปี 2015 ที่นักวิจัยแฮกรถจี๊ปจากระยะไกลผ่านระบบความบันเทิงที่ต่ออินเทอร์เน็ต เหตุการณ์นั้นผลักให้ค่ายรถต้องยกระดับความปลอดภัยกันครั้งใหญ่ ซึ่งเป็นภาพที่หลายคนหวังว่าจะเกิดขึ้นกับผู้ผลิตระบบทำความเย็นเช่นกัน ส่วนฝั่งผู้ใช้ทั่วไป ข้อแนะนำพื้นฐานที่ยังใช้ได้เสมอคือ อัปเดตซอฟต์แวร์ความปลอดภัยอย่างสม่ำเสมอ และเปิดระบบยืนยันตัวตนหลายชั้น ซึ่งแลกมาด้วยเวลาเพียงเล็กน้อย
หน่วยงาน CERT-FR ของฝรั่งเศสจึงเตือนให้ผู้ประกอบการหลีกเลี่ยงการเปิดระบบควบคุมอุปกรณ์ให้เข้าถึงได้โดยตรงผ่านอินเทอร์เน็ตสาธารณะ พร้อมแนะนำให้อัปเดตซอฟต์แวร์และเฟิร์มแวร์ ใช้ระบบเชื่อมต่อที่ปลอดภัย และตรวจสอบอุปกรณ์ที่ยังใช้เทคโนโลยีเก่าซึ่งไม่ได้รับการสนับสนุนด้านความปลอดภัยแล้ว
นอกจากนี้ การรีเซ็ตอุปกรณ์กลับสู่ค่าโรงงานเพียงอย่างเดียวก็ไม่เพียงพอ หากยังไม่ได้แก้ไขช่องโหว่ที่ทำให้ระบบถูกเจาะตั้งแต่แรก
ท้ายที่สุด เหตุการณ์แฮกตู้แช่ในยุโรปอาจกลายเป็นอีกหนึ่งกรณีศึกษาสำคัญของโลกที่กำลังเปลี่ยนผ่านสู่ยุค Internet of Things เมื่ออุปกรณ์แทบทุกชนิดสามารถเชื่อมต่อและสั่งงานผ่านอินเทอร์เน็ตได้ ความเสี่ยงจึงไม่ได้อยู่แค่ข้อมูลส่วนบุคคลหรือระบบการเงินอีกต่อไป แต่ขยายไปถึงสิ่งที่จับต้องได้ ตั้งแต่อาหารในซูเปอร์มาร์เก็ตไปจนถึงโครงสร้างพื้นฐานที่จำเป็นต่อการดำเนินชีวิตประจำวัน